Audit cybersécurité : des failles détectées aux corrections vraiment prioritaires
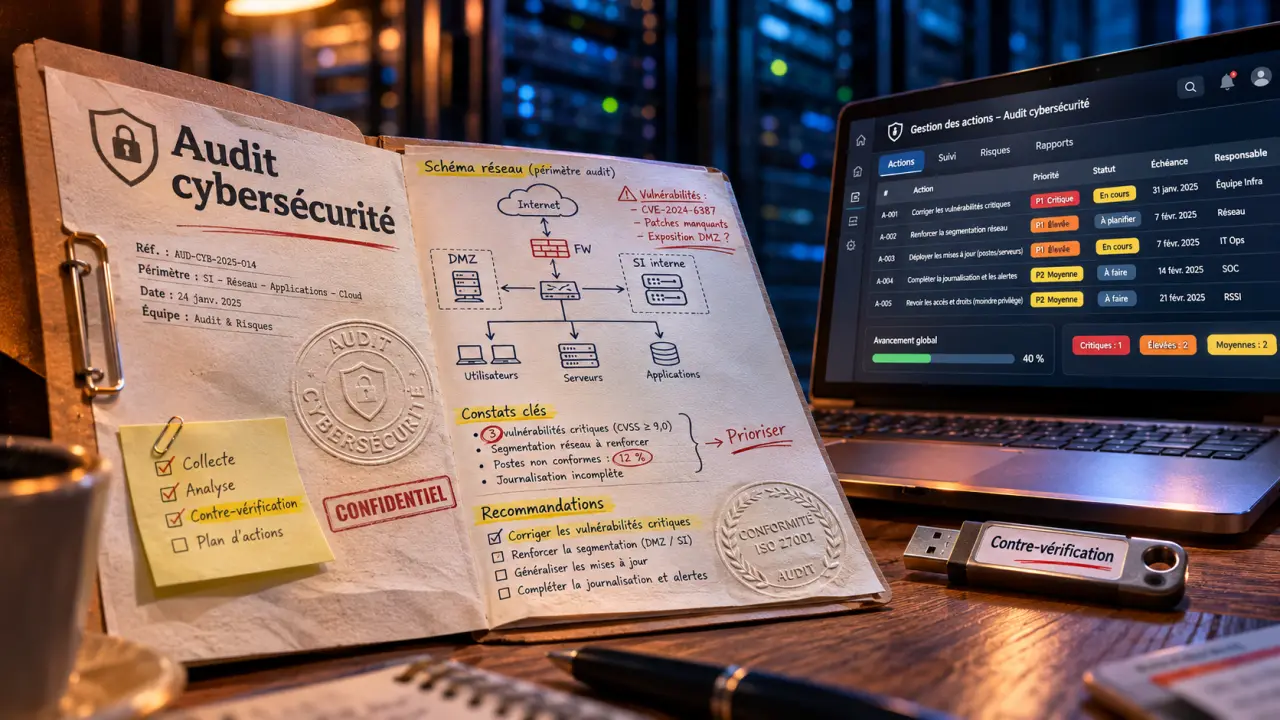
Un audit cybersécurité évalue la protection du système d’information sur les plans technique, organisationnel et humain. Il recherche les faiblesses, vérifie les contrôles existants et les confronte aux risques métier. Son résultat attendu n’est pas une liste d’alertes : c’est un plan d’action permettant de protéger les données et de limiter les interruptions d’activité.
Partir des risques métier pour définir le périmètre
Une vulnérabilité est une faiblesse ; une menace peut l’exploiter ; le risque dépend notamment de la vraisemblance de cette exploitation et de ses conséquences. Un compte administrateur mal protégé n’a donc pas la même priorité selon qu’il ouvre un environnement de test isolé ou l’application de facturation.
Testez vos connaissances sur l’audit cybersécurité
Répondez aux six questions, puis validez pour découvrir votre résultat et la correction.
L’audit doit commencer par les activités à préserver : produire, encaisser, soigner, servir les clients ou assurer un service public. Cette approche relie les constats techniques à des conséquences compréhensibles : fuite de données, fraude au virement, rançongiciel ou indisponibilité.
Les petites structures sont également concernées. Selon Ageval, les TPE, PME et ETI représentent 48 % des victimes d’attaques par rançongiciel traitées par l’ANSSI. La taille ne suffit donc pas à apprécier l’exposition.
Le périmètre doit préciser les éléments examinés et les exclusions :
- Actifs techniques : réseaux, serveurs, postes, terminaux mobiles, applications et environnements cloud.
- Données et accès : habilitations, authentification, chiffrement, sauvegardes et journaux de sécurité.
- Organisation : responsabilités, procédures, sensibilisation, réaction aux incidents et continuité d’activité.
- Environnement élargi : accès physiques, fournisseurs critiques et outils utilisés sans validation informatique, ou shadow IT.
La chaîne d’approvisionnement mérite une attention particulière : une étude Gartner citée par Fortinet indique que 65 % des professionnels interrogés déclaraient que leur entreprise auditait ses partenaires. Vérifier les accès d’un prestataire importe autant que contrôler ses propres comptes.
Choisir la bonne évaluation, sans confondre audit et pentest
Un audit informatique peut porter sur les performances, les coûts ou la qualité de service. L’audit de sécurité informatique se concentre sur la protection du système ; l’audit cybersécurité intègre aussi les usages, la gouvernance et les dépendances. Dans la pratique, ces appellations se recouvrent : le cahier des charges doit décrire les travaux, pas seulement leur intitulé.
| Démarche | Question principale | Travaux et résultats attendus |
|---|---|---|
| Audit technique et de configuration | Les protections sont-elles correctement déployées ? | Revue des accès, logiciels obsolètes, réseaux, chiffrement et protection des postes. |
| Audit organisationnel et de maturité | La sécurité est-elle pilotée et appliquée ? | Entretiens, examen des responsabilités, procédures et pratiques des collaborateurs. |
| Audit de conformité | Les exigences retenues sont-elles respectées ? | Contrôles documentés et écarts justifiés par des preuves. |
| Analyse de vulnérabilités | Quelles faiblesses connues sont détectables ? | Recherche souvent automatisée, puis qualification des alertes et faux positifs. |
| Test d’intrusion, ou pentest | Un attaquant pourrait-il compromettre ce périmètre ? | Simulation d’attaque autorisée et démonstration de chemins d’exploitation. |
Un pentest complète l’audit, mais ne le remplace pas. Il peut démontrer qu’un accès est exploitable sans évaluer toute la gouvernance. À l’inverse, une procédure conforme sur papier ne prouve pas qu’une application résiste à une attaque. Les simulations d’ingénierie sociale exigent elles aussi un cadrage explicite.
L’audit interne facilite le suivi régulier et mobilise la connaissance du terrain, à condition de préserver l’objectivité des auditeurs. L’audit externe apporte un regard indépendant et des compétences spécialisées. Pour choisir un prestataire, examinez son expérience sur votre environnement, sa méthode, ses garanties de confidentialité et un exemple anonymisé de livrable.
Préparer et conduire l’audit sans fragiliser la production
La direction fixe les objectifs ; la DSI ou le RSSI coordonne les travaux ; les responsables métier expliquent les impacts possibles. Le DPO intervient lorsque des données personnelles sont concernées. Cette répartition évite de réduire la mission à un exercice réservé aux techniciens.
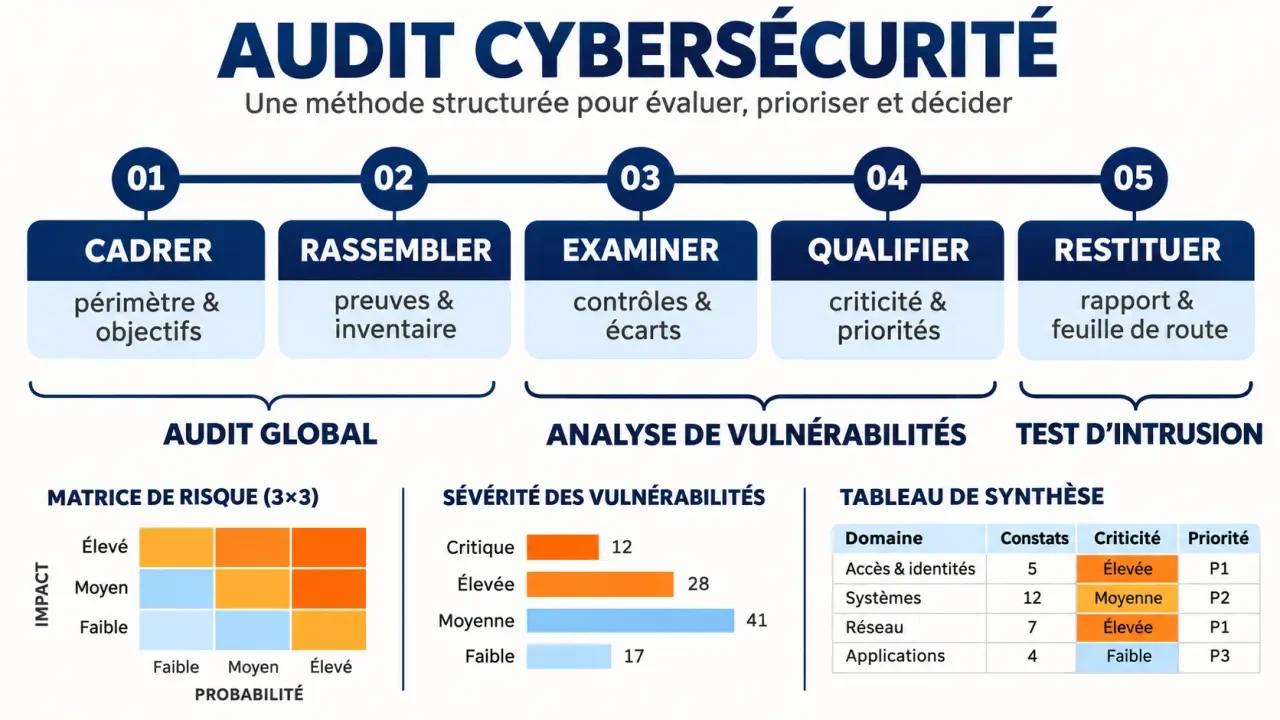
- Cadrer : consigner objectifs, systèmes inclus, exclusions, référentiels, calendrier et autorisations écrites.
- Rassembler : préparer inventaire, schémas réseau, politiques, contrats fournisseurs, habilitations et preuves de restauration des sauvegardes.
- Examiner : conduire les entretiens, analyser les configurations et réaliser les tests autorisés.
- Qualifier : vérifier les constats, expliciter les limites d’échantillonnage et évaluer les conséquences métier.
- Restituer : partager les conclusions avec les équipes, puis arbitrer les actions avec la direction.
Les règles d’engagement jouent le rôle d’une soupape de sécurité : elles définissent les seuils d’alerte, le contact joignable et les conditions d’arrêt d’un test. Sur une application indispensable, prévoir une suspension immédiate en cas de dégradation évite que la recherche de failles provoque elle-même une interruption. Les fenêtres de test et modalités de reprise doivent être convenues avant toute intervention active.
Il n’existe pas de durée ni de tarif universels. Le nombre de sites et d’applications, la profondeur des contrôles, la disponibilité des équipes et la qualité de la documentation déterminent la charge. Comparez les devis à périmètre équivalent, en distinguant préparation, tests, restitution et contre-vérification des corrections.
Vérifier les obligations réellement applicables
Un audit cybersécurité n’est pas automatiquement obligatoire pour toute organisation. Les exigences dépendent de l’activité, des données traitées, du statut, des contrats et des textes applicables. Un audit général ne constitue pas non plus une certification ni une garantie de conformité globale.
- RGPD : impose une sécurité adaptée aux risques concernant les données personnelles, sans exiger systématiquement un audit externe annuel.
- NIS 2 : prévoit des exigences de gestion des risques et de supervision pour les entités concernées ; vérifiez le cadre national applicable.
- ISO 27001 et NIST : fournissent des cadres de management ou de gestion des risques ; ils ne constituent pas, à eux seuls, des lois générales.
- PCI DSS : concerne la sécurité des données de cartes de paiement et prévoit notamment des validations annuelles, selon les modalités applicables.
- HIPAA : relève du cadre américain et concerne certaines entités et partenaires traitant des informations de santé protégées.
- LPM et RGS : doivent être examinés selon le statut de l’organisme et la nature des systèmes ou échanges concernés.
La conformité internationale n’est pas marginale : Fortinet indique que des certificats ISO 27001 sont présents dans plus de 150 pays. Toutefois, choisissez le référentiel pour sa pertinence, pas pour sa notoriété.
Transformer le rapport en décisions et vérifier les corrections
Un rapport exploitable comporte une synthèse pour la direction, le périmètre, la méthode, les limites et les preuves des constats. Chaque faiblesse doit préciser sa localisation, son exploitabilité, son impact métier et la recommandation associée. Les preuves sensibles doivent être protégées et accessibles uniquement aux personnes autorisées.
La priorité ne dépend pas seulement d’un score technique. Croisez exposition sur Internet, facilité d’exploitation, privilèges accessibles, sensibilité des données et protections compensatoires. Une faiblesse ouvrant un accès direct à la production peut passer avant une anomalie techniquement sévère, mais isolée.
Pour chaque action, désignez un responsable, une échéance, une estimation de charge et un critère de validation. Par exemple, sécuriser un accès distant nécessite de vérifier l’authentification renforcée et la suppression des comptes inutiles, pas simplement de clôturer un ticket. Les risques laissés ouverts doivent être explicitement acceptés par le décideur compétent.
Une revue annuelle constitue un repère, à adapter aux risques et obligations. Ajoutez des contrôles après une migration cloud, une acquisition, un incident ou un changement majeur. Enfin, prévoyez une contre-vérification : une correction n’est acquise que lorsque son efficacité est démontrée.
- Destruction de disque dur : un trou ne suffit pas à protéger vos données - 9 novembre 2026
- Hébergement HDS : six activités à vérifier avant de signer - 8 novembre 2026
- Configurer une adresse IP statique sur son ordinateur sans perdre Internet - 6 novembre 2026